تحذير: خطر إلكتروني مرفئي: تحذير لوس أنجلوس يوجه إلى الميناء المستقل في نواكشوط / بواسطة Arouna Diagana، خبير في الأمن السيبراني وإدارة المخاطر موظف دولي
ميناء لوس أنجلوس في الولايات المتحدة أعلن أنه قام بحجب أكثر من 120 مليون محاولة هجوم إلكتروني خلال شهر أغسطس 2026 فقط. وشملت التهديدات محاولات...
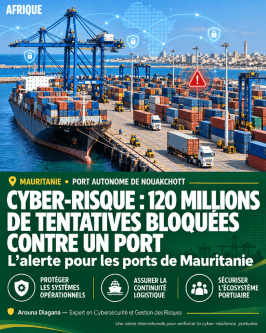
Il ressort que il ressort que أعلن ميناء لوس أنجلوس في الولايات المتحدة أنه قام بحجب أكثر من 120 مليون محاولة هجوم إلكتروني خلال شهر أغسطس 2026 فقط. وشملت التهديدات محاولات اختراق، استغلال الشبكات، سرقة بيانات الاعتماد، برمجيات خبيثة وفدية. هذه الأخبار الدولية تحمل درسًا مهمًا لموريتانيا: لم تعد الموانئ مجرد بنى تحتية مادية.
بل أصبحت أنظمة رقمية حيوية تعتمد توفرها وأمانها مباشرةً على التجارة، الإمداد والاستقرار الاقتصادي. ميناء نوآكشوط المستقل، المعروف باسم ميناء الصداقة، يشغل موقعًا مركزيًا في الاقتصاد الموريتاني. فهو يمثل بوابة استراتيجية للواردات، المعدات، المواد الغذائية، المواد، المنتجات الطاقية والعديد من السلع الأساسية للحياة الاقتصادية والاجتماعية في البلاد.
كما أنه في صميم التبادلات التجارية مع الشركاء الإقليميين والدوليين. حول أنشطته تدور السلطات المينائية، الجمارك، أصحاب السفن، وكلاء الشحن، المستأجرين، مشغلي الخدمات اللوجستية، الناقلين، البنوك، شركات التأمين والإدارات العامة. تسهم تحديثات الميناء، ورقمنة الإجراءات وربط الجهات الفاعلة في تحقيق مكاسب كبيرة في الكفاءة، الشفافية والسرعة.
لكن هذه التطورات تخلق أيضًا سطحًا أكبر للتعرض للتهديدات الإلكترونية. هجوم إلكتروني يمكن أن يتحول إلى أزمة اقتصادية يمكن لهجوم ناجح على بنية مينائية أن يتجاوز مجرد عطل تقني. قد يتسبب في تأخير معالجة السفن، إرباك إدارة البضائع والحاويات، إغلاق الإجراءات الوثائقية أو الجمركية، التأثير على المدفوعات، إرباك الناقلين وتعريض البيانات التجارية الحساسة للخطر.
في بلد يلعب فيه الميناء دورًا حاسمًا في الإمداد الوطني، يمكن لحادث إلكتروني كبير أن يسبب تداعيات متسلسلة: تأخيرات، تكاليف لوجستية إضافية، صعوبات في الإمداد، خسائر مالية للشركات وتآكل ثقة الشركاء. لذا يجب اعتبار الخطر الإلكتروني كخطر تشغيلي، مالي، لوجستي وسمعي. وهو يتعلق بالحكم وإدارة المخاطر بقدر ما يتعلق بالتكنولوجيا.
نظام كامل يجب تأمينه التهديد لا يأتي دائمًا من النظام المركزي للميناء. قد ينتج عن حساب مستخدم مخترق، كلمة مرور مسروقة، رسالة تصيد، وصول بعيد غير مؤمن بشكل كافٍ، برنامج غير محدث أو مزود خدمة متصل بأنظمة الميناء. لذلك لا يمكن أن تعتمد مرونة الأمن السيبراني لميناء نوآكشوط المستقل على فريق تقني واحد فقط.
يجب أن تشمل الإدارة العامة، الفرق التشغيلية، الأمن، إدارة المخاطر، المشتريات، المزودين والشركاء في سلسلة الإمداد. يجب دمج الأمن السيبراني في كامل دورة إدارة المخاطر: Cyber Risk → Business Continuity → Supply Chain Risk → Assurance → Crisis Management تربط هذه المقاربة الخطر الرقمي باستمرار العمليات، الاعتماد على الموردين، التغطية التأمينية والقدرة على إدارة الأزمات. الأولويات لتعزيز مرونة الأمن السيبراني في الميناء لمواجهة تطور المخاطر، تستحق الأولويات التالية اهتمامًا خاصًا: - تحديد الأنظمة الرقمية والتشغيلية الحرجة للنشاط المينائي؛ - رسم خريطة الاعتماد على الموردين التكنولوجيين واللوجستيين؛ - تعزيز إدارة الهويات، الوصول المميز والوصول البعيد؛ - فصل وحماية الشبكات التقنية عن الشبكات التشغيلية؛ - ضمان مراقبة مستمرة لأحداث الأمن؛ - اختبار دوري لخطط الاستمرارية والتعافي بعد الحوادث؛ - إدماج متطلبات الأمن السيبراني في العقود مع المزودين؛ - إقامة تمارين أزمات تشمل الجهات الفاعلة الرئيسية في نظام الميناء؛ - تطوير المهارات الوطنية في الأمن السيبراني البحري والصناعي.
التعاون ضروري أيضًا. آلية منظمة لتبادل المعلومات حول التهديدات بين الميناء، الإدارات المختصة، المشغلين الخاصين وشركاء الأمن من شأنها تحسين الكشف المبكر والاستجابة الجماعية. قضية السيادة الاقتصادية تواصل موريتانيا جهودها في التحديث والتنمية الاقتصادية.
وفي هذا الإطار، يجب أن تصاحب كل مشروع رقمنة تأمين البنى التحتية الحيوية. حماية ميناء نوآكشوط المستقل تعني حماية استمرارية التبادلات التجارية، إمداد البلاد، مصالح الشركات وثقة الشركاء الدوليين. في الماضي، كان حماية الميناء تعني أساسًا حماية الأرصفة، السفن، البضائع والوصول المادي.
اليوم، يجب أيضًا حماية البيانات، الشبكات، أنظمة الإدارة وجميع الروابط الرقمية التي تجعل الميناء يعمل. يجب أن يُفهم مثال ميناء لوس أنجلوس كإنذار. الهجمات الإلكترونية أصبحت الآن مستمرة وواسعة النطاق.
السؤال لم يعد ما إذا كانت هناك محاولة، بل ما إذا كانت المنظمة مستعدة بما يكفي لاكتشافها، احتوائها ومواصلة عملياتها. يجب أن تصبح مرونة الأمن السيبراني لميناء نوآكشوط المستقل ركيزة للأمن الاقتصادي والسيادة الرقمية لموريتانيا. ملاحظة: أؤكد أن هذا المقال لا يشير إلى أي حادث وقع في ميناء نوآكشوط المستقل؛ إنه يستخلص دروسًا من إنذار دولي لتعزيز مرونة الأمن السيبراني للبنى التحتية الحيوية في موريتانيا.
الرقم 120 مليون هو إنذار دولي، وليس حادثًا وقع في ميناء نوآكشوط المستقل. المراجع والنقاط المرجعية 1. المنظمة البحرية الدولية (IMO)، إرشادات إدارة مخاطر الأمن السيبراني البحري، MSC‑FAL.1/Circ.3/Rev.2، 2021.
2. الجمعية الدولية للموانئ والمرافئ (IAPH)، إرشادات الأمن السيبراني للموانئ ومرافقها. 3.
إطار عمل الأمن السيبراني NIST 2.0: Govern, Identify, Protect, Detect, Respond and Recover.